شاهد الفيديو في دقيقتين:
تبحث عن ChatGPT، فتضغط على النتيجة الأولى (وهي نتيجة مموَّلة)، فتصل إلى chatgpt.com، أي النطاق الحقيقي. كل شيء يبدو سليمًا. لكن الصفحة في الحقيقة نسخة GPT مخصصة مزيّفة (Custom GPT)، وبعد بضع نقرات تلصق سطرًا واحدًا في Terminal يسلّم جهازك إلى مهاجم.
نشرت شركة Huntress تقريرًا عن هذه الحملة في 28 سبتمبر 2026، ثم حدّثته في 14 أكتوبر 2026 بنطاقات جديدة. تجمع هذه الحملة بين أمرين يثق بهما الناس، وهما ChatGPT واختبارات «I’m not a robot» (أنا لست روبوتًا)، في هجوم واحد.
كيف يعمل الفخ
- الإعلان. نتيجة مموَّلة على Google عند البحث عن «chatgpt» تفتح نسخة GPT مخصصة اسمها "Plus 5.6"، نشرها «community builder» (مطوّر من المجتمع)، على chatgpt.com.
- العطل المزيّف. مهما كتبت، يرد عليك بـ "Service Availability Notice" (إشعار توفّر الخدمة): الخدمة الرئيسية مشغولة، فتابع من فضلك على نطاق احتياطي. وهذا النطاق صفحة على Google Sites.
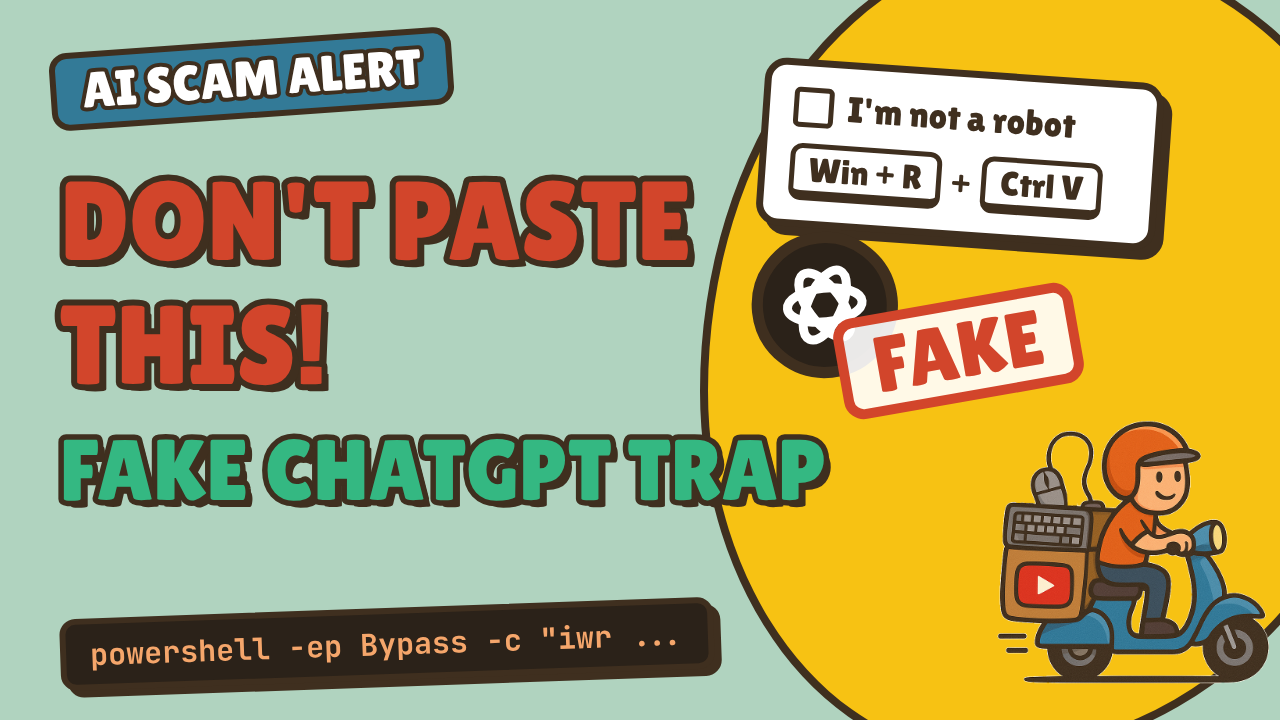
- اختبار CAPTCHA المزيّف. تنسخ الصفحة الاحتياطية اختبار Cloudflare المعروف "Verify you are human"، وتطلب منك أن تنسخ رمزًا، ثم تفتح Terminal، وتلصقه، وتضغط Enter. تُسمّى هذه الحيلة ClickFix.
- الحمولة الخبيثة (Payload). هذا «الرمز» في الحقيقة أمر PowerShell يحتوي على
-ExecutionPolicy Bypass. يقوم بتنزيل سكربت، ويثبّتISOSimple.msiبصمت، ويخفي تطبيقًا في%LOCALAPPDATA%\Programs\لا يظهر في قائمة Programs and Features. بعد ذلك يحمّل برنامج من Canon موقَّع توقيعًا رقميًا سليمًا مكتباتِ DLL خبيثة، لتكون الحمولة النهائية حصان طروادة للتحكم عن بُعد (RAT). يمنح هذا البرنامج المهاجمَ سطح مكتب عن بُعد، والتقاط الشاشة، والوصول إلى الكاميرا والميكروفون، وبيانات المتصفح (ومنها كلمات المرور المحفوظة)، والبحث في الملفات، والقدرة على تثبيت برمجيات خبيثة أخرى.
لأن الخطوة الأولى تحدث على chatgpt.com الحقيقي، فإن النصيحة المعتادة «تحقّق من شريط العنوان» لا تنقذك هنا. أزالت OpenAI نسخة GPT الأولى، لكن نسخة ثانية ظهرت بعد يومين، وارتبطت صفحة CAPTCHA المزيّفة نفسها بنحو 40 حادثة.
القاعدة 1: لا يطلب منك أي موقع حقيقي لصق أمر
اختبار CAPTCHA الحقيقي يطلب منك الضغط على مربع أو اختيار صور. ولا يطلب منك أبدًا أن:
- تضغط Win + R،
- تفتح Terminal أو PowerShell أو Command Prompt،
- تلصق شيئًا (Ctrl + V) ثم تضغط Enter.
إذا رأيت ذلك فهو احتيال. أغلق التبويب. هذه القاعدة الواحدة تتغلّب على كل أشكال ClickFix، سواء كان الطُّعم ChatGPT، أو تحديث Windows مزيّفًا، أو صفحة «أصلح هذا الخطأ»، أو اجتماع Teams مزيّفًا.
القاعدة 2: اذهب إلى الموقع مباشرة
تجاهل النتائج المموَّلة للأدوات التي تستخدمها كل يوم. اكتب chatgpt.com بنفسك أو استخدم إشارة مرجعية (Bookmark). وينطبق الأمر نفسه على مصرفك، وعلى Microsoft 365، وعلى مدير كلمات المرور لديك.
هل لصقت الأمر بالفعل؟ افحص جهازك
أولًا، افصل الجهاز عن الشبكة (انزع الكابل أو أوقف Wi-Fi)، حتى يفقد المهاجم السيطرة عليه.
ثم افتح PowerShell وابحث عن مداخل الاستمرارية (Persistence)، أي الإعدادات التي تجعل البرنامج الخبيث يعمل من جديد تلقائيًا، والتي اكتشفتها Huntress:
# Scheduled tasks
Get-ScheduledTask | Where-Object TaskName -match 'Canon Configuration Reader|Stardock DeElevation Tool' |
  Select-Object TaskName, State, @{n='Runs';e={$_.Actions.Execute}}

# Run key (starts programs at sign-in)
Get-ItemProperty 'HKCU:\Software\Microsoft\Windows\CurrentVersion\Run'

# Signed apps running from a strange folder
Get-Process | Where-Object { $_.Path -like "$env:LOCALAPPDATA\Programs\*" } | Select-Object Name, Id, Path
تستخدم النسخة الأولى الاسم Canon Configuration Reader، أما النسخة الأحدث فتستخدم Stardock DeElevation Tool. لا تعتمد على الأسماء وحدها، فالمهاجمون يغيّرونها.
الجزء الصعب: البرنامج يعود من جديد
يعيد البرنامج الخبيث إنشاء قيمة Run كل 150 ثانية تقريبًا، والمهمة المجدولة كل 15 دقيقة تقريبًا. إذا حذفتهما وهو يعمل، فسيعودان. لذلك:
- أنهِ العملية أولًا:
Stop-Process -Name COTFileReadApp, DeElevate64 -Force - ثم احذف الاثنين:
Unregister-ScheduledTask -TaskName 'Canon Configuration Reader' -Confirm:$false Remove-ItemProperty -Path 'HKCU:\Software\Microsoft\Windows\CurrentVersion\Run' -Name 'Canon Configuration Reader' - شغّل فحصًا كاملًا باستخدام Microsoft Defender، ثم فحصًا دون اتصال (
Start-MpScan -ScanType FullScan،Start-MpWDOScan). - غيّر كلمات المرور من جهاز آخر نظيف، وابدأ بالبريد الإلكتروني، ثم سجّل الخروج من جميع الجلسات وراجع طرق المصادقة متعددة العوامل (MFA). كان بإمكان حصان طروادة قراءة متصفحك ولوحة مفاتيحك، لذلك اعتبر أي شيء كتبته على الجهاز المصاب مكشوفًا.
في بيئة الشركات، تعامل مع الأمر على أنه حادثة أمنية. يستطيع حصان طروادة تثبيت حمولات إضافية، لذا فإن إعادة تثبيت النظام من صورة نظيفة (Reimaging) هي الخيار الآمن.
لمسؤولي الأنظمة: امنعه عن الجميع
1. قاعدة ASR في Defender "Block execution of potentially obfuscated scripts" (5beb7efe-fd9a-4556-801d-275e5ffc04cc)، وهي من قواعد تقليل سطح الهجوم (Attack Surface Reduction)، وتمنع تشغيل السكربتات المموَّهة. فعّلها من Intune (Endpoint security > Attack surface reduction) أو من GPO. ابدأ بوضع التدقيق (Audit mode) لمدة أسبوع إذا كنت تخشى النتائج الإيجابية الكاذبة.
Add-MpPreference -AttackSurfaceReductionRules_Ids 5beb7efe-fd9a-4556-801d-275e5ffc04cc -AttackSurfaceReductionRules_Actions Enabled
2. تسجيل كتل سكربتات PowerShell (Script Block Logging). في GPO: Computer Configuration > Administrative Templates > Windows Components > Windows PowerShell > Turn on PowerShell Script Block Logging. كل سكربت يعمل، حتى بعد فك ترميزه، يُسجَّل في الحدث رقم 4104، فترى بالضبط ما لصقه المستخدم.
3. أزل نافذة Run للمستخدمين العاديين. في GPO: User Configuration > Administrative Templates > Start Menu and Taskbar > Remove Run menu from Start Menu. يعطّل هذا الإعداد اختصار Win + R. طبّقه على المستخدمين العاديين، لا على فريق تقنية المعلومات.
4. ابحث عن النمط. تقترح Huntress إطلاق تنبيه عندما يشغّل powershell.exe البرنامج msiexec.exe على ملف MSI موجود في %TEMP%، وعندما يعمل تطبيق موقَّع من المجلد %LOCALAPPDATA%\Programs\. لا تحظر برامج Canon أو Stardock على مستوى المؤسسة كلها، فهي برامج مشروعة، والمهاجمون يسيئون استخدامها فقط.
5. أخبر المستخدمين. رسالة قصيرة واحدة أفضل من أي أداة: «لن يطلب منك أي موقع حقيقي أبدًا أن تلصق أمرًا. إذا طلب منك موقع ذلك، فأغلقه واتصل بفريق تقنية المعلومات.»
قائمة التحقق
- لا تلصق أبدًا أوامر من موقع أو محادثة أو «CAPTCHA»
- تجاهل النتائج المموَّلة؛ اكتب chatgpt.com أو استخدم إشارة مرجعية
- لصقت الأمر؟ افصل الجهاز عن الشبكة، وافحص المهام المجدولة ومفتاح Run
- أنهِ العملية أولًا، ثم احذف المهمة وقيمة Run
- غيّر كلمات المرور من جهاز آخر
- لمسؤولي الأنظمة: قاعدة ASR للسكربتات المموَّهة، وتسجيل Script Block Logging، ومنع Win + R عن المستخدمين العاديين
جميع الأوامر في ملف واحد: chatgpt-clickfix-commands.txt
شاهد الفيديو:
المصادر
- Huntress، "Attackers Abuse ChatGPT Custom GPTs to Deliver RAT via ClickFix" (28 سبتمبر 2026، حُدّث في 14 أكتوبر 2026): https://www.huntress.com/blog/chatgpt-custom-gpts-clickfix-rat
- BleepingComputer، "Custom ChatGPTs push ClickFix attacks to deploy RAT malware" (29 سبتمبر 2026): https://www.bleepingcomputer.com/news/security/custom-chatgpts-push-clickfix-attacks-to-deploy-rat-malware/
- eSecurity Planet، "Malicious Custom GPTs Lure Windows Users Into ClickFix Malware": https://www.esecurityplanet.com/news/news-chatgpt-clickfix-malware-windows/
- Microsoft، المرجع الخاص بقواعد تقليل سطح الهجوم (Attack surface reduction rules reference): https://learn.microsoft.com/en-us/defender-endpoint/attack-surface-reduction-rules-reference
عبد المهيمن شموط · mouhimen.dev · Take away support: حلول تقنية المعلومات في أقل من دقيقتين.
هذا المقال ترجمة عربية للمقال الأصلي باللغة الإنجليزية للكاتب عبد المهيمن شموط على mouhimen.dev.