تسمح الثغرة CVE-2026-119977 للمهاجمين باستغلال تحديثات نواة WordPress لتنفيذ أكواد على الخادم. سُجّلت 62,969 محاولة هجوم خلال 24 ساعة. حدّث إلى 7.1.4 واحجب الوصول إلى wp-content/upgrade. […]
تسمح الثغرة CVE-2026-119977 للمهاجمين باستغلال تحديثات نواة WordPress لتنفيذ أكواد على الخادم. سُجّلت 62,969 محاولة هجوم خلال 24 ساعة. حدّث إلى 7.1.4 واحجب الوصول إلى wp-content/upgrade. […]
نشرت LiteLLM الإصدار 1.107.0 على PyPI وDocker وهو يحمل برمجية خبيثة لسرقة بيانات الاعتماد. نشرح كيف حدث ذلك، وما الذي تسرقه، وخطوات التنظيف، وكيف تحمي تطبيقات Next.js وLaravel. […]
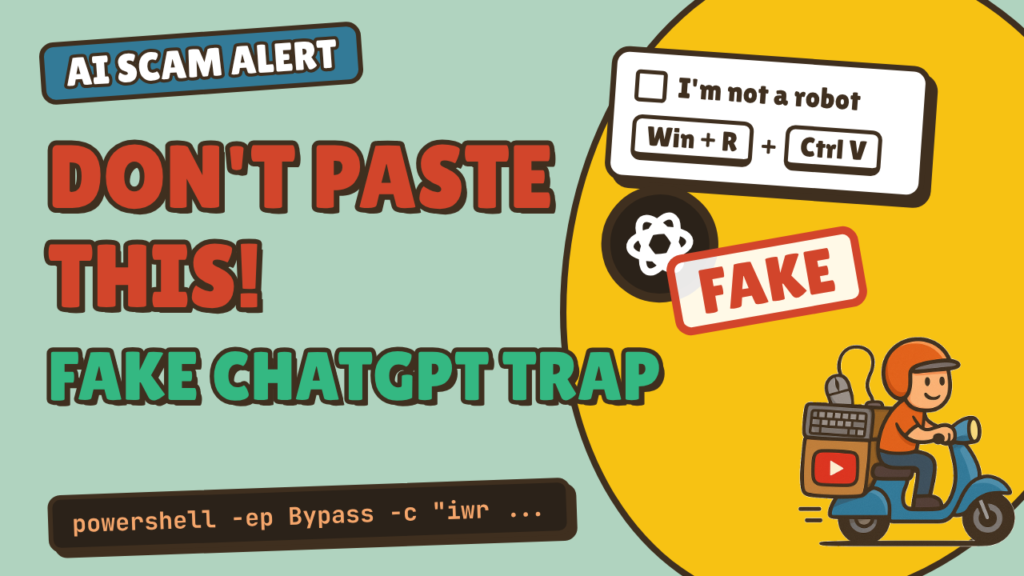
نسخة GPT مخصصة مزيّفة تظهر في إعلانات Google تقود المستخدمين إلى اختبار CAPTCHA مزيّف يدفعهم إلى لصق أمر PowerShell وتثبيت حصان طروادة للتحكم عن بُعد. كيف يعمل هذا الفخ، وكيف تفحص جهازك، وكيف يمنعه مسؤولو الأنظمة. […]
أظهر هجوم BragJack أن إضافة خبيثة واحدة تستطيع السيطرة على مساعدات الذكاء الاصطناعي المدمجة في Chrome وEdge وComet وOpera Neon وClaude in Chrome. تعرّف على طريقة عمله، والإعدادات الثلاثة التي تحميك، والسياسة التي ينبغي للمسؤولين تطبيقها. […]
مسجّل ضغطات المفاتيح يسجّل كل مفتاح تضغطه ويرسله إلى المهاجم. في هذا المقال: كيف دخل أحدها إلى الأجهزة عبر فاتورة مزيفة في 2026، وثلاث طرق لاكتشافه على حاسوبك، وكيف تنظّف جهازك وتحمي حساباتك. […]
ثغرة حرجة في Elementor Pro تتيح لأي شخص رفع ملف PHP عبر نموذج في الموقع والسيطرة على موقع WordPress بالكامل. في هذا المقال تعرف كيف تتحقق من تأثر موقعك، وكيف تحدّث الإضافة، وتبحث عن الأبواب الخلفية، وتمنع تشغيل PHP في مجلد الرفع. […]
عملاء المركز التقني الكرام نتشرف بتواصلكم معنا حيث يمكن طلب خدمة او استفسار أو طلب دعم ... نفخر بثقتكم.
البريد الإلكتروني:
info@tec-c.net
عبد المهيمن محمد هشام شموط