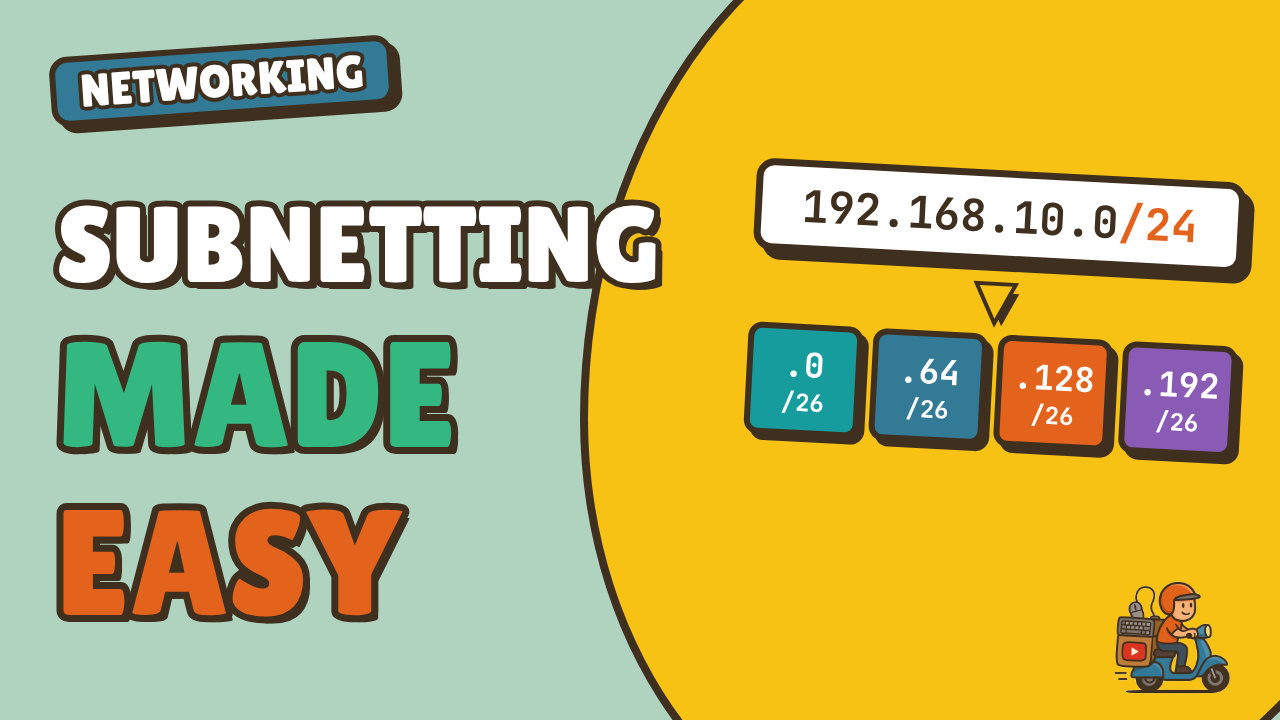
الإجابة المختصرة: تقسيم الشبكات (Subnetting) يقسم الشبكة الكبيرة إلى شبكات أصغر. يخبر قناع الشبكة (Subnet Mask)، أو رقم الشرطة المائلة مثل /24، كل جهاز بالمكان الذي ينتهي عنده جزء الشبكة من عنوان IP الخاص به، ويبدأ عنده جزء المضيف. خذ 192.168.10.0/24 مثالاً: أول 24 بتاً للشبكة، وآخر 8 بتات للأجهزة. إذا استعرت بتين من بتات المضيف حصلت على /26: أربع شبكات أصغر (.0 و.64 و.128 و.192)، وكل واحدة فيها 62 عنواناً قابلاً للاستخدام.
هذا الدليل مرافق لفيديوي Subnetting Explained: Subnet Mask & CIDR Made Easy. يبدأ بنظرة قصيرة على عنونة IP (بالفئات وبلا فئات)، ثم يقسم شبكة مكتب حقيقية خطوة بخطوة، وينتهي بالأخطاء الأربعة التي أراها أكثر من غيرها في الدعم الفني.
ما هو عنوان IP فعلياً؟
عنوان IPv4 مثل 192.168.10.25 يتكون من 32 بتاً. نكتبه على هيئة أربعة أرقام تسمى الأوكتيتات (Octets)، لأن كل رقم يتكون من 8 بتات. لهذا يتراوح كل رقم بين 0 و255.
كل أوكتيت يستخدم قيم البتات الثمانية هذه:
| 128 | 64 | 32 | 16 | 8 | 4 | 2 | 1 |
|---|---|---|---|---|---|---|---|
| 0 | 0 | 0 | 1 | 1 | 0 | 0 | 1 |
إذن 25 هو 16 + 8 + 1، أي 00011001 في النظام الثنائي. تذكّر هذا الصف، فهو تقريباً كل الحساب الذي تحتاجه في تقسيم الشبكات.
لكل عنوان جزءان:
- جزء الشبكة: يشبه اسم الشارع. الأجهزة الموجودة في الشارع نفسه تتواصل مع بعضها مباشرة.
- جزء المضيف: يشبه رقم المنزل. يحدد جهازاً واحداً.
للوصول إلى شبكة أخرى، يرسل الجهاز البيانات إلى الموجّه (Router). يسمي حاسوبك هذا الموجّه البوابة الافتراضية (Default Gateway).
العنونة بالفئات وبلا فئات
العنونة بالفئات (الطريقة القديمة)
في بداية الإنترنت، كان الرقم الأول من العنوان يحدد فئته (Class)، والفئة تحدد حجم الشبكة:
| الفئة | الأوكتيت الأول | القناع الافتراضي | عدد الأجهزة القابلة للاستخدام في كل شبكة |
|---|---|---|---|
| A | 1 – 126 | /8 (255.0.0.0) | 16,777,214 |
| B | 128 – 191 | /16 (255.255.0.0) | 65,534 |
| C | 192 – 223 | /24 (255.255.255.0) | 254 |
| D | 224 – 239 | البث المتعدد (Multicast) | لا تُستخدم للأجهزة |
| E | 240 – 255 | تجريبية | لا تُستخدم للأجهزة |
يتم تجاوز 127.x.x.x لأنها الحلقة الراجعة (Loopback)، أي جهازك أنت (127.0.0.1).
المشكلة أن الأحجام كانت ثابتة. الشركة التي تحتاج إلى 300 عنوان لم يكفها الفئة C (254)، فحصلت على فئة B وأهدرت أكثر من 65,000 عنوان.
العنونة بلا فئات: CIDR
في عام 1993 انتقل الإنترنت إلى CIDR (Classless Inter-Domain Routing). صار حجم الشبكة يُحدَّد برقم الشرطة المائلة، لا بالأوكتيت الأول. مسموح الآن بأي قيمة من /0 إلى /32، مثل /23 و/26. ستجد الفئات في الامتحانات، وما زال كثير من الناس يقولون “فئة C” ويقصدون /24، لكن الشبكات الحقيقية اليوم تعمل بلا فئات.
نطاقات IP الخاصة
هذه النطاقات مخصصة للاستخدام داخل شبكتك، ولا يتم توجيهها على الإنترنت العام (RFC 1918):
10.0.0.0/8(من 10.x.x.x)172.16.0.0/12(من 172.16.x.x إلى 172.31.x.x)192.168.0.0/16(من 192.168.x.x)
قناع الشبكة وصيغة CIDR
قناع الشبكة أيضاً يتكون من 32 بتاً. الواحدات تحدد جزء الشبكة، والأصفار تحدد جزء المضيف.
255.255.255.0 = 11111111.11111111.11111111.00000000 = /24
عدّ الواحدات تحصل على رقم CIDR. 255.255.255.0 و/24 هما القناع نفسه مكتوباً بطريقتين. يمكنك رؤية الاثنين على جهازك:
C:\> ipconfig
   IPv4 Address. . . . . . . . . . . : 192.168.10.25
   Subnet Mask . . . . . . . . . . . : 255.255.255.0$ ip a
    inet 192.168.10.25/24 brd 192.168.10.255 scope global eth0
عندما تستعير بتات من المضيف، يتحرك الأوكتيت الأخير من القناع على صف البتات:
| CIDR | القناع | بتات المضيف | الأجهزة القابلة للاستخدام |
|---|---|---|---|
| /24 | 255.255.255.0 | 8 | 254 |
| /25 | 255.255.255.128 | 7 | 126 |
| /26 | 255.255.255.192 | 6 | 62 |
| /27 | 255.255.255.224 | 5 | 30 |
| /28 | 255.255.255.240 | 4 | 14 |
| /29 | 255.255.255.248 | 3 | 6 |
| /30 | 255.255.255.252 | 2 | 2 |
عدد الأجهزة القابلة للاستخدام = 2^(بتات المضيف) − 2. في حالة /26: 32 − 26 = 6 بتات للمضيف، و2^6 = 64، و64 − 2 = 62.
لماذا نطرح 2؟ لأن أول عنوان في كل شبكة هو عنوان الشبكة (Network Address)، وآخر عنوان هو عنوان البث (Broadcast Address). لا يمكن إعطاء أي منهما لجهاز. توجد استثناءات قد تصادفها لاحقاً: روابط /31 بين موجّهين تستخدم العنوانين معاً، وذلك وفق RFC 3021.
قسّم شبكة مكتب خطوة بخطوة
هذه شبكة مكتب mouhimen.dev: 192.168.10.0/24. أريد أربع شبكات منفصلة:
| القسم | عدد الأجهزة |
|---|---|
| الموظفون | 45 |
| تقنية المعلومات | 20 |
| الضيوف | 50 |
| الكاميرات | 30 |
الخطوة 1: حدد بتات المضيف
خذ المجموعة الأكبر: 50. ابحث عن أصغر قوة للعدد 2 تكفي بعد طرح 2:
- 2^5 − 2 = 30. صغير جداً.
- 2^6 − 2 = 62. يناسب.
إذن نحتفظ بـ 6 بتات للمضيف. يبقى 32 − 6 = 26 بتاً للشبكة: أي /26، أو 255.255.255.192.
الخطوة 2: احسب حجم الكتلة (الاختصار)
اطرح رقم القناع من 256 في الأوكتيت الذي ليس 255 أو 0:
256 − 192 = 64
كل شبكة فرعية طولها 64 عنواناً.
الخطوة 3: عدّ بالكتل
عدّ بالقفز بمقدار 64: 0، 64، 128، 192. هذه عناوين الشبكات الأربعة.
الخطوة 4: املأ كل شبكة فرعية
عنوان البث يسبق الشبكة التالية مباشرة، وكل ما بينهما قابل للاستخدام. أعطي الموجّه أول عنوان قابل للاستخدام في كل شبكة، حتى يعرف الفريق عنوان البوابة دون بحث.
| الشبكة الفرعية | عنوان الشبكة | النطاق القابل للاستخدام | عنوان البث | البوابة |
|---|---|---|---|---|
| الموظفون | 192.168.10.0/26 | .1 – .62 | .63 | .1 |
| تقنية المعلومات | 192.168.10.64/26 | .65 – .126 | .127 | .65 |
| الضيوف | 192.168.10.128/26 | .129 – .190 | .191 | .129 |
| الكاميرات | 192.168.10.192/26 | .193 – .254 | .255 | .193 |
قصة حقيقية من عملي: كان لدي مكتب أدعمه، وكانت أجهزة الموظفين وهواتف الضيوف والطابعات والكاميرات كلها على شبكة /24 واحدة مسطحة. ذات صباح نفدت العناوين من خادم DHCP، ولم يحصل الحواسيب المحمولة الجديدة على أي عنوان IP. قسمنا الشبكة بهذه الطريقة فحُلّت المشكلة، وصارت أكثر أماناً أيضاً، لأن الضيوف لم يعودوا يرون الكاميرات.
اعرف الشبكة الفرعية لأي عنوان IP
هذا ما ستفعله أكثر شيء في الدعم الفني. وصلت تذكرة تقول: “حاسوبي المحمول لا يصل إلى الطابعة.”
- الحاسوب المحمول:
192.168.10.150/26 - الطابعة:
192.168.10.70
حجم الكتلة لـ /26 هو 64. العنوان 150 يقع في كتلة 128 – 191: وهي شبكة الضيوف. والعنوان 70 يقع في كتلة 64 – 127: وهي شبكة تقنية المعلومات. شبكتان مختلفتان، لذلك يجب أن تمر البيانات عبر الموجّه، والجدار الناري يمنع الضيوف من الوصول إلى تقنية المعلومات. الطابعة ليست معطلة، فالشبكة تعمل كما صُممت. الحل هو توصيل الحاسوب المحمول بشبكة الموظفين.
تمرين سريع آخر: 192.168.10.100/27. القناع /27 ينتهي بالرقم 224، و256 − 224 = 32. عدّ بالقفز بمقدار 32: 0، 32، 64، 96، 128. العنوان 100 يقع بين 96 و128، إذن الشبكة هي .96، وعنوان البث هو .127، والنطاق القابل للاستخدام من .97 إلى .126.
الأخطاء وحلولها
1. “The combination of IP address and subnet mask is invalid”
تكتب عنوان الشبكة أو عنوان البث لجهاز ما، مثلاً .63 في /26. يعرض Windows الرسالة: “The combination of IP address and subnet mask is invalid. All of the bits in the host address portion of the IP address are set to 1.” الحل: استخدم عنواناً من النطاق القابل للاستخدام (من .1 إلى .62).
2. “The default gateway is not on the same network segment (subnet)”
عنوان IP هو .70/26، لكن البوابة هي .1. العنوان .70 يقع في كتلة 64، والعنوان .1 يقع في كتلة 0. الحل: استخدم عنوان الموجّه داخل كتلتك (وهو .65 هنا)، أو صحّح القناع.
3. بعض الأجهزة تعمل وبعضها لا يعمل (قناع خاطئ على جهاز واحد)
كل الأجهزة على /26، لكن حاسوباً واحداً ما زال يستخدم 255.255.255.0. يظن هذا الحاسوب أن الشبكة /24 كاملة محلية، فيصل إلى بعض الأجهزة ولا يصل إلى غيرها. عندما تبدو المشكلة عشوائية بهذا الشكل، تحقق من القناع أولاً: باستخدام ipconfig في Windows أو ip a في Linux.
4. يتصل VPN لكن المكتب لا يمكن الوصول إليه (تداخل الشبكات الفرعية)
يستخدم المكتب الشبكة 192.168.1.0/24، وكذلك موجّه المنزل لدى المستخدم. فيرسل حاسوبه المحمول بيانات المكتب إلى شبكة المنزل. نصيحتي: خطط لشبكات المكتب ضمن النطاق 10.x بأرقام غير شائعة، مثل 10.47.10.0/24، حتى لا تتعارض أبداً مع موجّهات المنازل.
الأسئلة الشائعة
ما هو تقسيم الشبكات بكلمات بسيطة؟
تقسيم الشبكات يقسم الشبكة الواحدة إلى شبكات أصغر. قناع الشبكة يحدد أين ينتهي جزء الشبكة من العنوان ويبدأ جزء المضيف.
ماذا يعني /24 في عنوان IP؟
أول 24 بتاً هي جزء الشبكة. وهو يعادل القناع 255.255.255.0 ويعطي 254 عنواناً قابلاً للاستخدام.
كيف أحسب عدد الأجهزة القابلة للاستخدام في الشبكة الفرعية؟
2 مرفوعة إلى قوة بتات المضيف، ثم تطرح 2. الشبكة /26 لها 6 بتات للمضيف: 2^6 − 2 = 62.
ما الفرق بين العنونة بالفئات والعنونة بلا فئات؟
العنونة بالفئات تستخدم أحجاماً ثابتة (الفئة A بحجم /8، والفئة B بحجم /16، والفئة C بحجم /24) حسب الأوكتيت الأول. أما العنونة بلا فئات (CIDR)، وقد بدأت عام 1993، فتسمح بأي طول للبادئة من /0 إلى /32.
لماذا نطرح 2 من عدد الأجهزة؟
أول عنوان هو عنوان الشبكة، وآخر عنوان هو عنوان البث. ولا يمكن إعطاء أي منهما لجهاز.
واصل التعلم
- منطقة DNS واحدة و5 نطاقات فرعية مع Nginx
- تأمين Ollama: إغلاق المنفذ 11434
- من دعم تقنية المعلومات: دليل Active Directory للمبتدئين
- التالي في سلسلة الشبكات: DHCP مقابل IP الثابت (يصدر الجمعة 25 ديسمبر)
المصادر
- RFC 791، بروتوكول الإنترنت (فئات العناوين): https://www.rfc-editor.org/rfc/rfc791
- RFC 1519، توجيه الإنترنت بين النطاقات بلا فئات (CIDR)، سبتمبر 1993: https://www.rfc-editor.org/rfc/rfc1519
- RFC 4632، CIDR (النسخة الحالية): https://www.rfc-editor.org/rfc/rfc4632
- RFC 1918، تخصيص العناوين للشبكات الخاصة: https://www.rfc-editor.org/rfc/rfc1918
- RFC 3021، استخدام البادئات ذات 31 بتاً في روابط IPv4 من نقطة إلى نقطة: https://www.rfc-editor.org/rfc/rfc3021
تم التحقق في 2 نوفمبر 2026.
هذا المقال ترجمة عربية للمقال الأصلي باللغة الإنجليزية للكاتب عبد المهيمن شموط على mouhimen.dev.